
+7 (499) 956-21-70
Ежедневно, c 9:00 до 18:00Москва
Сотрудник вставил кусок зарплатной ведомости в публичный чат — и компания получила трансграничную передачу персональных данных без уведомления регулятора. Разобрали, что именно при этом нарушается, чем это грозит компании и лично бухгалтеру, какие данные нельзя загружать никуда и как выстроить работу так, чтобы информация не уходила за периметр. С коротким регламентом на одну страницу — забирайте.
Ситуация обычная до скуки. Расчетчик копирует фрагмент ведомости, вставляет в браузерный чат и просит проверить начисление отпускных. Через минуту у него готовый ответ — и примерно тогда же эти сведения перестают принадлежать компании.
Давайте разберем механику, она не такая очевидная, как кажется.
Текст уходит на сервер провайдера. Там он обрабатывается, сохраняется в истории диалога и — если в настройках не отключено — может пойти в обучение модели. Когда сервис иностранный, все это происходит на зарубежных серверах, в юрисдикции, до которой вы не дотянетесь.
Дальше самое неприятное: гарантированно удалить эти сведения вы уже не можете и доказать, что их никто не видел, тоже. Утечка данных здесь случается не через взлом, а через обычное рабочее действие человека, который хотел быстрее закрыть задачу.
И еще одна деталь, о которой почти никто не думает. История переписки лежит в личном кабинете сотрудника, а кабинет заведен на его личную почту. Человек уволился — история ушла вместе с ним.
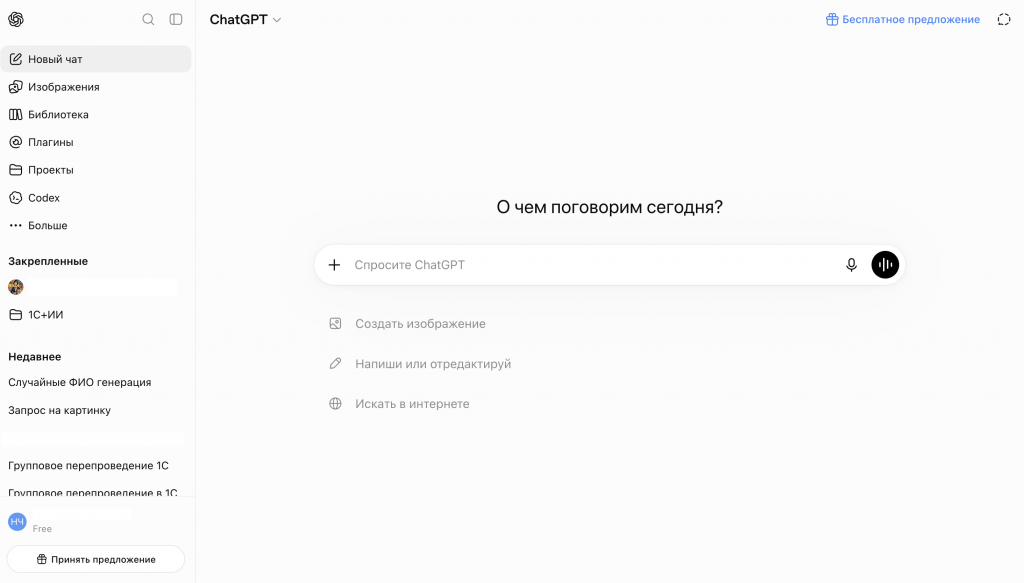
Рисунок 1 — «История запросов»
История запросов лежит в личном кабинете сотрудника и остается там после увольнения.
Обратите внимание: публичные нейросети ничего плохого не сделали. Они работают ровно так, как заявлено в пользовательском соглашении. Просто наш рабочий файл оказался в чужом контуре, и безопасность данных на этом закончилась.
Нарушение здесь обычно не одно, а сразу несколько. Разложим по слоям.
Самое опасное вот что: ни одно из четырех нарушений в момент совершения не выглядит как нарушение. Никакая сигнализация не срабатывает. Просто человек получил хороший ответ и пошел работать дальше.
Вы наверняка знаете, что за последние пару лет ответственность ужесточилась заметно, и следят за этим всерьез.
Отдельно про нас с вами. Дисциплинарная ответственность бухгалтера наступает за нарушение внутреннего регламента — если этот регламент вообще есть. Если его нет, спрос будет с компании как с оператора персональных данных и с руководителя, который не обеспечил безопасность данных. Только на практике это плохо для всех: правил нет — значит, каждый решает сам, а решают обычно в пользу скорости.
В конце июля 2026 года Бабушкинский районный суд Москвы признал законным увольнение директора по продажам инженерной компании ООО «ГК Энергопроф» за разглашение коммерческой тайны — в том числе через нейросеть DeepSeek.
Каналов, по версии работодателя, было два. Первый — служебные письма с документами, к которым сотрудница добавляла в скрытую копию личный ящик. Второй — прямая загрузка файлов из закрытого внутреннего ресурса компании в DeepSeek. Второй эпизод суд оценил как создание угрозы перехвата: запросы и ответы хранятся на серверах китайского разработчика и потенциально доступны третьим лицам, а производственной необходимости отправлять туда конфиденциальные сведения не было.
Уволенная требовала изменить формулировку основания и взыскать 5 млн рублей. Суд удовлетворил иск частично: отменил один приказ о замечании и присудил 10 000 рублей морального вреда. В признании увольнения незаконным и в выплате 5 млн отказал.
Здесь важны два момента. Первый: человек ничего не продавал конкурентам — он просто работал с файлами удобным для себя способом. Второй: решающим аргументом стало не «данные утекли», а «не было необходимости их туда отправлять». Это, собственно, и есть ответ на вопрос, зачем компании регламент: он заранее определяет, когда такая необходимость есть, а когда ее нет.
Вот список, который мы бы распечатали и повесили рядом с монитором.
ФИО в связке с суммой выплаты, должностью или табельным номером.
Паспортные данные, СНИЛС, ИНН физического лица, адрес регистрации.
Банковские реквизиты компании и контрагентов, номера карт.
Полные тексты действующих договоров и приложений к ним.
Сканы первички с подписями и печатями.
Себестоимость, условия закупок, клиентская база — все, что отнесено к коммерческой тайне.
Сведения о здоровье сотрудников и копии больничных.
Логины и пароли к любым системам.
Правило формулируется одной фразой: если по фрагменту можно опознать конкретного человека или получить преимущество перед конкурентом — этот фрагмент наружу не идет.
Хорошая новость: большая часть бухгалтерских задач прекрасно решается на обезличенных данных.
Обезличивание — это замена всего опознаваемого на условные обозначения. Вместо «Иванов Иван Иванович, оклад 85 000» пишем «Сотрудник 1, оклад 85 000». Вместо «ООО «Ромашка», ИНН такой-то» — «Контрагент А». Суммы, периоды, ставки и логика расчета при этом сохраняются, и ответ остается вполне пригодным.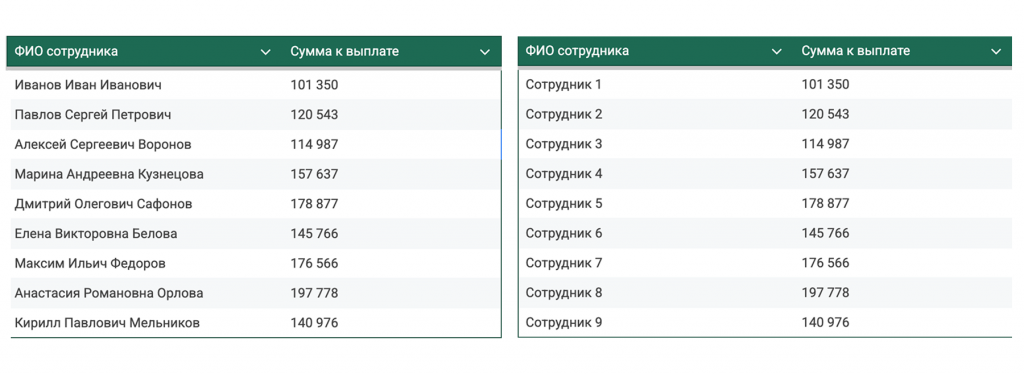
Рисунок 2 — «Пример обезличивания»
Обезличивание: было — стало. Логика расчета не меняется.
Что после такой обработки загружать нормально:
обезличенные расчеты и таблицы с суммами;
фрагменты норм и вопросы по ним;
структуру документа без реквизитов;
описание хозяйственной ситуации без указания сторон;
формулы, макросы, шаблоны писем.
Нюанс, на котором сыплются чаще всего: обезличивание работает, только если оно последовательное. Заменили фамилию в первом сообщении, а во втором дописали должность и подразделение — и человек снова определяется однозначно. Модель помнит весь диалог, а не последнюю реплику.
Обезличивать вручную каждый раз — долго и ненадежно. Мы разворачиваем ИИ-помощников в закрытом контуре компании: запросы и данные не покидают периметр, история диалогов остается внутри, а работать можно с реальными документами, а не с их подчищенными копиями.
Термин звучит красиво и расплывчато, поэтому давайте договоримся о признаках. Закрытый контур — это решение, развернутое внутри периметра компании. Считать контур закрытым можно, только если выполнены все пять условий сразу.
Запросы обрабатываются на инфраструктуре внутри страны — на своем оборудовании или в российском облаке.
Данные не передаются третьим лицам и не идут в обучение общедоступных моделей.
История диалогов хранится под контролем компании, с разграничением доступа по ролям.
Есть журнал: видно, кто, когда и какой запрос отправлял.
Провайдер выступает обработчиком по поручению и подписывает соответствующие обязательства.
Не выполнен хотя бы один пункт — контур не закрытый, как бы он ни назывался в презентации поставщика. Особенно внимательно смотрите на второй: фраза «мы не обучаем модель на ваших данных» должна стоять в договоре, а не в блоге компании. И проверьте, где физически лежат логи и резервные копии: бывает, что сама модель развернута локально, а телеметрия уходит наружу.
Ориентир простой — характер данных в задаче, а не громкость обещаний в рекламе.
|
Тип задач |
Что подойдет |
Что нельзя |
|---|---|---|
|
Обучение, общие вопросы, тексты без данных |
Любой публичный сервис |
— |
|
Расчеты на обезличенных данных |
Российский облачный сервис с договором |
Иностранные сервисы, где запросы уходят на зарубежные серверы |
|
Первичка, зарплата, договоры |
Закрытый контур на своей инфраструктуре |
Любые публичные нейросети |
|
Сведения под грифом коммерческой тайны |
Только собственная инфраструктура |
Облако без соглашения о конфиденциальности |
И отдельная просьба про бесплатные сервисы. Зайдите в настройки и выключите опцию «использовать мои запросы для улучшения моделей» до первого рабочего запроса. В Perplexity это Аккаунт → Предпочтения → Хранение данных ИИ, один тумблер.
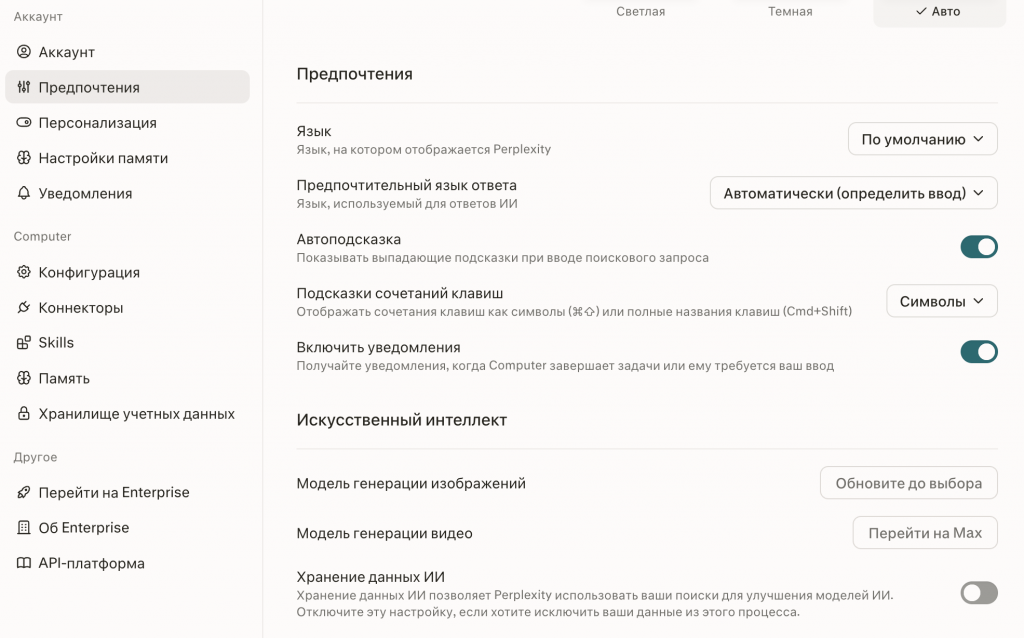
Рисунок 3 — «Настройки хранения данных в Perplexity»
Perplexity: отключаем использование запросов для улучшения моделей».
У DeepSeek настройки, честно говоря, совсем скромные: профиль и переключатель «улучшить модель для всех». А прецедент с публикацией пользовательских диалогов в открытом доступе уже был — так что безопасность данных здесь держится на одном переключателе, и по умолчанию он стоит не в вашу пользу.
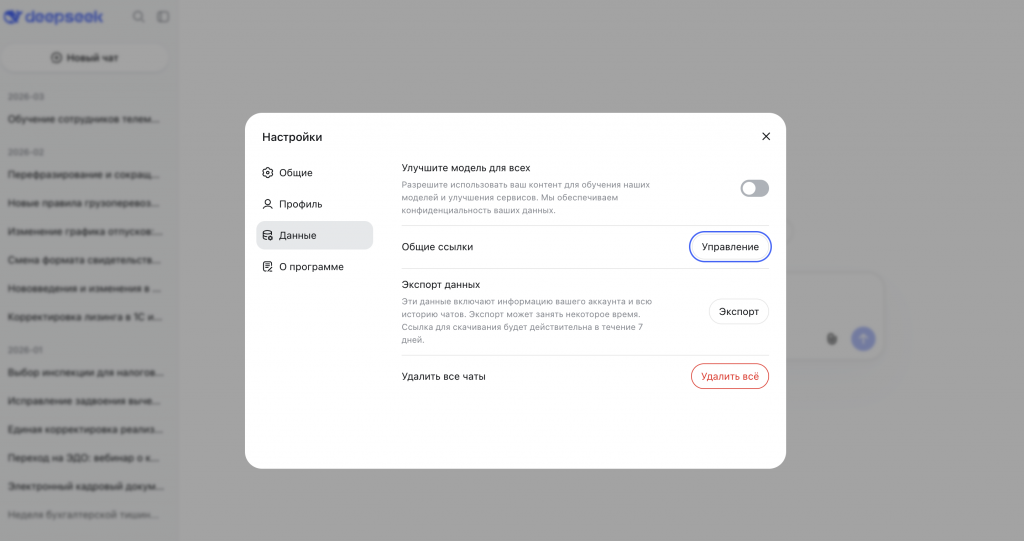
Рисунок 4 — «Настройки DeepSeek»
У DeepSeek настройки приватности умещаются в один экран.
Самая частая утечка данных — не хакерская, а бытовая: один файл, один сотрудник, одна спешка. Лечится это не техникой, а понятными правилами. Только политика на двадцать листов не работает — ее не читают. Работает документ, который помещается на один экран. Забирайте структуру:
перечень разрешенных сервисов: чем можно пользоваться и для каких задач;
список запрещенных к загрузке данных — тот самый, из раздела выше;
правило обезличивания с двумя примерами «было — стало»;
требование проверять любой ответ до того, как он пойдет в работу;
имя человека, к которому идут с вопросом «а вот это загружать можно?»;
что будет за нарушение.
Регламент утверждается приказом и доводится под подпись. Это не бюрократия ради бюрократии: если инцидент все-таки случится, компании нужно чем-то подтвердить, что разумные меры она приняла.
Запреты без объяснения обходят — всегда. Поэтому начинать мы бы не с приказа стали.
Соберите людей на двадцать минут и расскажите историю из «ГК Энергопроф» — она действует лучше любого приказа. А потом покажите два запроса рядом: вот безопасный, вот тот же самый, но с персональными данными, и вот почему второй недопустим. Когда человек видит разницу глазами, доходит быстрее, чем от третьего пункта регламента.
Дальше сделайте правильный путь удобнее неправильного: дайте готовые обезличенные шаблоны, чтобы не приходилось каждый раз чистить файл руками. И назначьте одного человека, к которому идут с вопросами, — его отсутствие и есть главная причина, по которой сотрудники решают сами и решают неправильно.
Через месяц разговор повторите. Безопасность данных держится не на приказе, а на привычке, а привычка появляется от повторения.
И главное — не запрещайте инструмент целиком. Запрет ничего не решает: люди все равно пользуются, просто с личного телефона и уже совсем без правил. Надежнее дать понятный коридор: вот здесь можно, вот здесь — только после обезличивания, а сюда мы не ходим вообще. Ответственность за данные, как и за цифры, по-прежнему на нас, и никакая модель ее с нами не разделит.
Остались вопросы? Мы всегда готовы помочь. Свяжитесь с нашими специалистами по телефону +7 (499) 956-21-70 или отправьте письмо на электронную почту tlm1c@4dk.ru. Мы оперативно ответим, поможем разобраться в вашей ситуации и предложим наиболее подходящее решение.
По теме статьи
1С-Отчётность сверяет НДС с контрагентами автоматически и предупреждает о расхождениях до сдачи декларации.
Письмо раз в неделю, только новые статьи по этой теме.
Хотите обсудить вашу задачу? Оставьте заявку на бесплатную консультацию

В MAX в боте "Личный помощник 1С"
получите бесплатные консультации по работе в 1С.
Бот работает 24/7 и консультирует за 1 минуту!
